Мошенники распространяют вредоносные ChatGPT и Claude, обходя защиту Windows
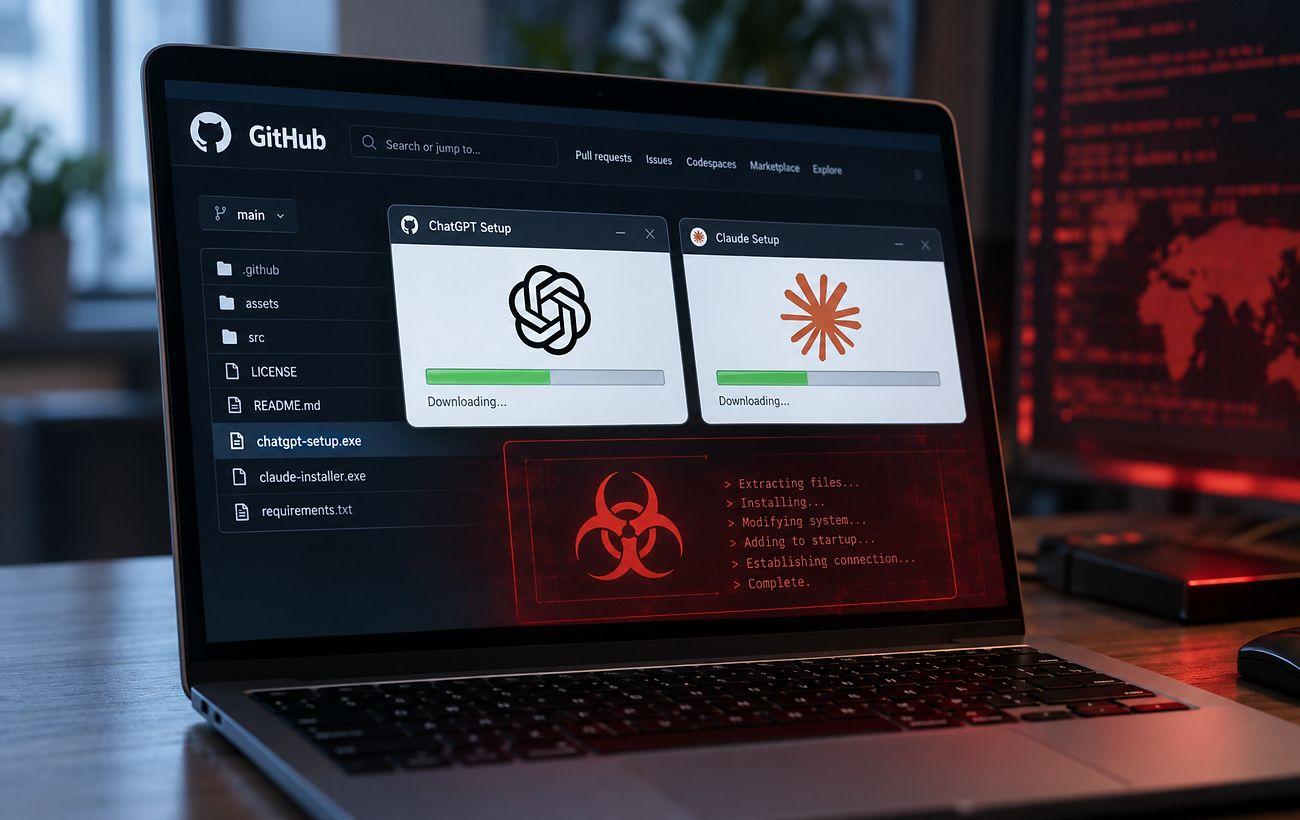
Специалисты по кибербезопасности выявили масштабную кампанию под названием Yoba, в рамках которой злоумышленники распространяют поддельные десктопные версии популярных ИИ-сервисов, таких как ChatGPT и Claude. Для распространения используются платформы GitHub и рекламные выдачи поисковых систем, в частности Google.
Как происходит заражение через поддельные приложения
Пользователи, ищущие десктопные версии ИИ-инструментов, могут столкнуться с поддельными веб-сайтами и репозиториями на GitHub, которые маскируются под официальные, например, с названиями GPT-5.6 Sol или Claude Opus. Благодаря тактике SEO-отравления, мошеннические ссылки часто оказываются в топе результатов поиска Google, вводя пользователей в заблуждение.
Механизм атаки Yoba
Ключевая особенность атаки заключается в использовании подписанных инсталляторов. В загружаемом ZIP-архиве находится легитимный файл Setup.exe, который имеет официальную цифровую подпись от OpenAI или Anthropic, поэтому система Windows доверяет ему. Однако вместе с этим файлом в архиве присутствует вредоносная библиотека winmm.dll. При запуске легитимного установщика эта библиотека запускается автоматически.
Далее происходит подгрузка DLL (DLL sideloading), при которой вредоносная библиотека выполняется вместе с подписанным файлом. В большинстве случаев такая вредоносная программа устанавливает криптомайнер XMRig, который работает через сеть Tor. Для маскировки, майнер прекращает свою активность, когда пользователь активно работает за компьютером.
Управление вредоносным ПО осуществляется через Telegram-каналы и зашифрованные DNS-запросы. Примечательно, что атака избегает заражения компьютеров с клавиатурными раскладками стран СНГ, за исключением Украины.
Рекомендации по защите
Поскольку инсталляторы используют подлинные цифровые подписи, стандартные средства защиты Windows могут не среагировать. Эксперты рекомендуют загружать приложения только из официальных и проверенных источников, таких как официальные сайты разработчиков или Microsoft Store.
Если вы скачали подозрительный архив с GitHub, не следует его открывать. В случае случайного запуска установщика специалисты советуют:
- Немедленно отключить компьютер от сети Интернет.
- Проверить наличие папки WMProcess в директории ProgramData и наличие подозрительных запланированных задач.
- Выполнить полное сканирование системы с помощью лицензионного антивирусного программного обеспечения.