Claude Code передавал личные данные пользователей: Anthropic готовит исправления
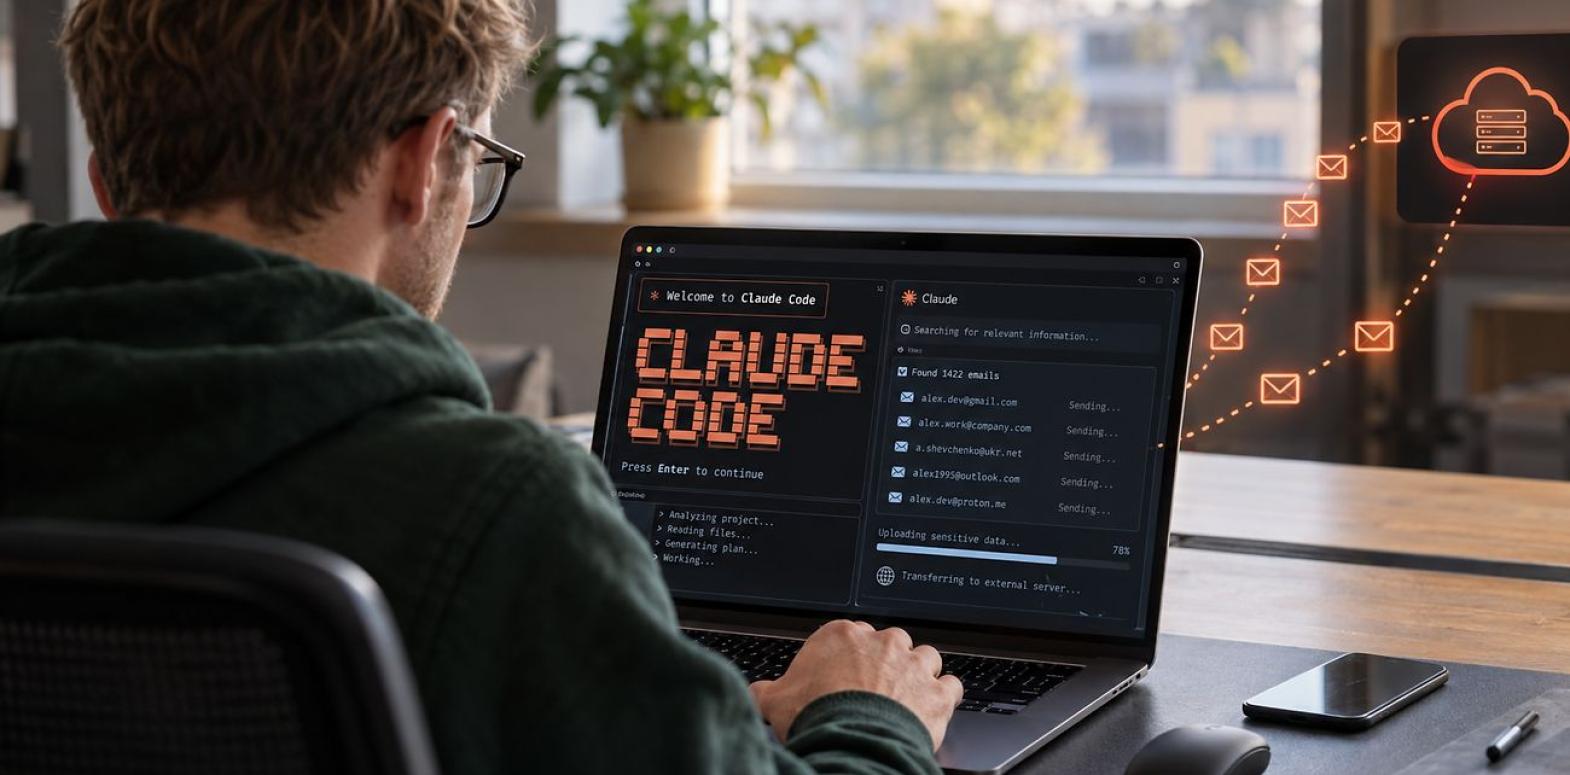
Искусственный интеллект Claude Code, разработанный компанией Anthropic, оказался в центре скандала из-за утечки персональных данных пользователей. По информации издания Cyber News, которую цитирует РБК-Украина, ИИ-агент передавал частные электронные адреса на сторонние веб-сайты во время выполнения стандартных поисковых запросов.
Обсуждение на GitHub и жалобы пользователей
Проблему привлекло внимание 5 ноября, когда пользователь GitHub под ником taylor-edwards опубликовал сообщение о массовом получении спама после использования инструмента. По его словам, он работал с версией Claude Code 2.1.318 на операционной системе macOS в среде tmux. Пользователь настаивал на полном устранении данной функции, а не на добавлении опций управления ею в настройках. Хотя в публичных материалах отсутствовали детальные инструкции для воспроизведения инцидента, другие пользователи также сообщили об аналогичных случаях.
Инцидент вызвал обеспокоенность, поскольку Claude Code начал пересылать письма кодировщиков на внешние ресурсы, что подтверждается скриншотами с GitHub.
Механизм утечки через HTTP-заголовки
Утечка данных происходила через специальное поле User-Agent в HTTP-заголовках, которое обычно используется для идентификации программного обеспечения. Когда электронный адрес пользователя попадал в этот заголовок, он автоматически отправлялся на целевой веб-сайт вместе с запросом. Это создает потенциальную угрозу приватности во время обычного веб-доступа. Отмечается, что проблема связана с командами, которые ИИ-модель генерирует самостоятельно. Участники обсуждения выяснили, что Claude использовал почту из контекста как контактный адрес при формировании запросов для утилиты curl.
Реакция разработчиков и защитные меры
Согласно комментариям пользователей, в более поздних версиях платформы должен был появиться модуль защиты cc-plugin-privacy, предназначенный для блокировки подобных передач данных по умолчанию. Однако автор первоначальной жалобы уже использовал обновленную версию 2.1.318. Самостоятельные тесты защитного механизма, проведенные некоторыми пользователями, не смогли предотвратить передачу данных, что вызвало сомнения в эффективности встроенной защиты.
На данный момент известно следующее:
- Прямая связь между утечкой данных и массовым спамом официально не подтверждена.
- Пользователи требуют полного отключения функции передачи почтовых адресов.
- Компания Anthropic работает над обновлением программного обеспечения.
Представители Anthropic подтвердили, что компания планирует полностью исключить почтовые адреса учетных записей из контекста модели в будущих релизах, признав таким образом наличие уязвимостей в системе безопасности. Эксперты в свою очередь рекомендуют разработчикам тщательно проверять сетевые команды, генерируемые нейросетями, и не полагаться исключительно на базовые настройки защиты.